本页目录
安全与审计
| 机制 | 职责 |
|---|---|
| 身份与授权 | 限定访问主体和资源。 |
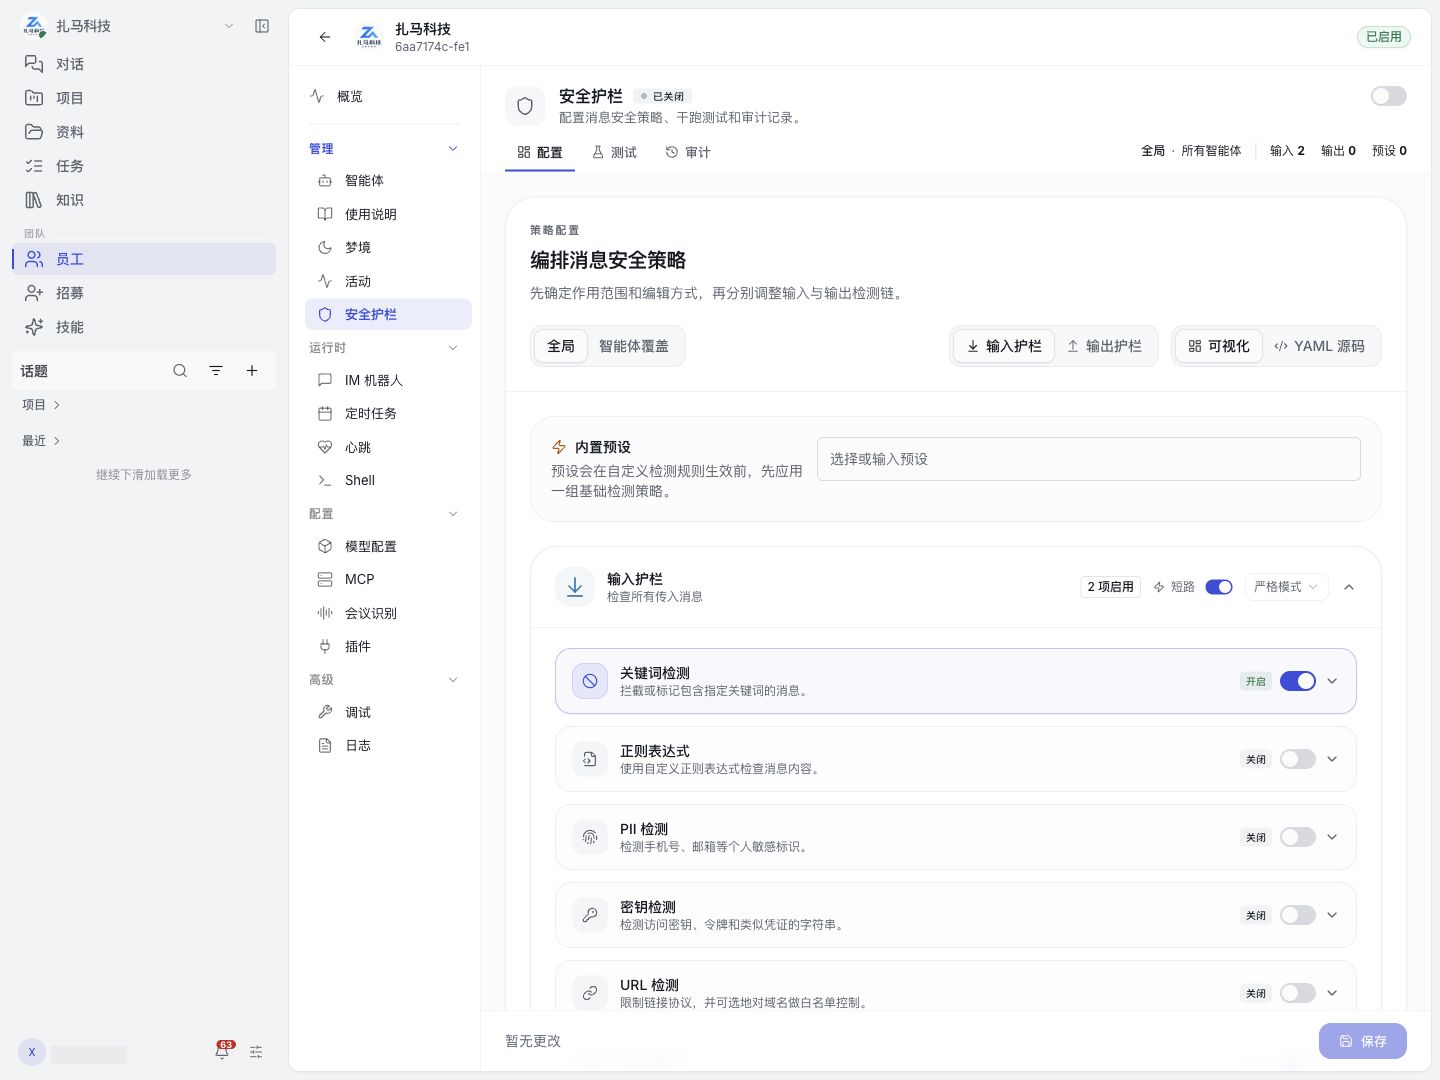
| 运行限制、人工确认及护栏 | 约束执行。 |
| 审核 | 记录业务决定。 |
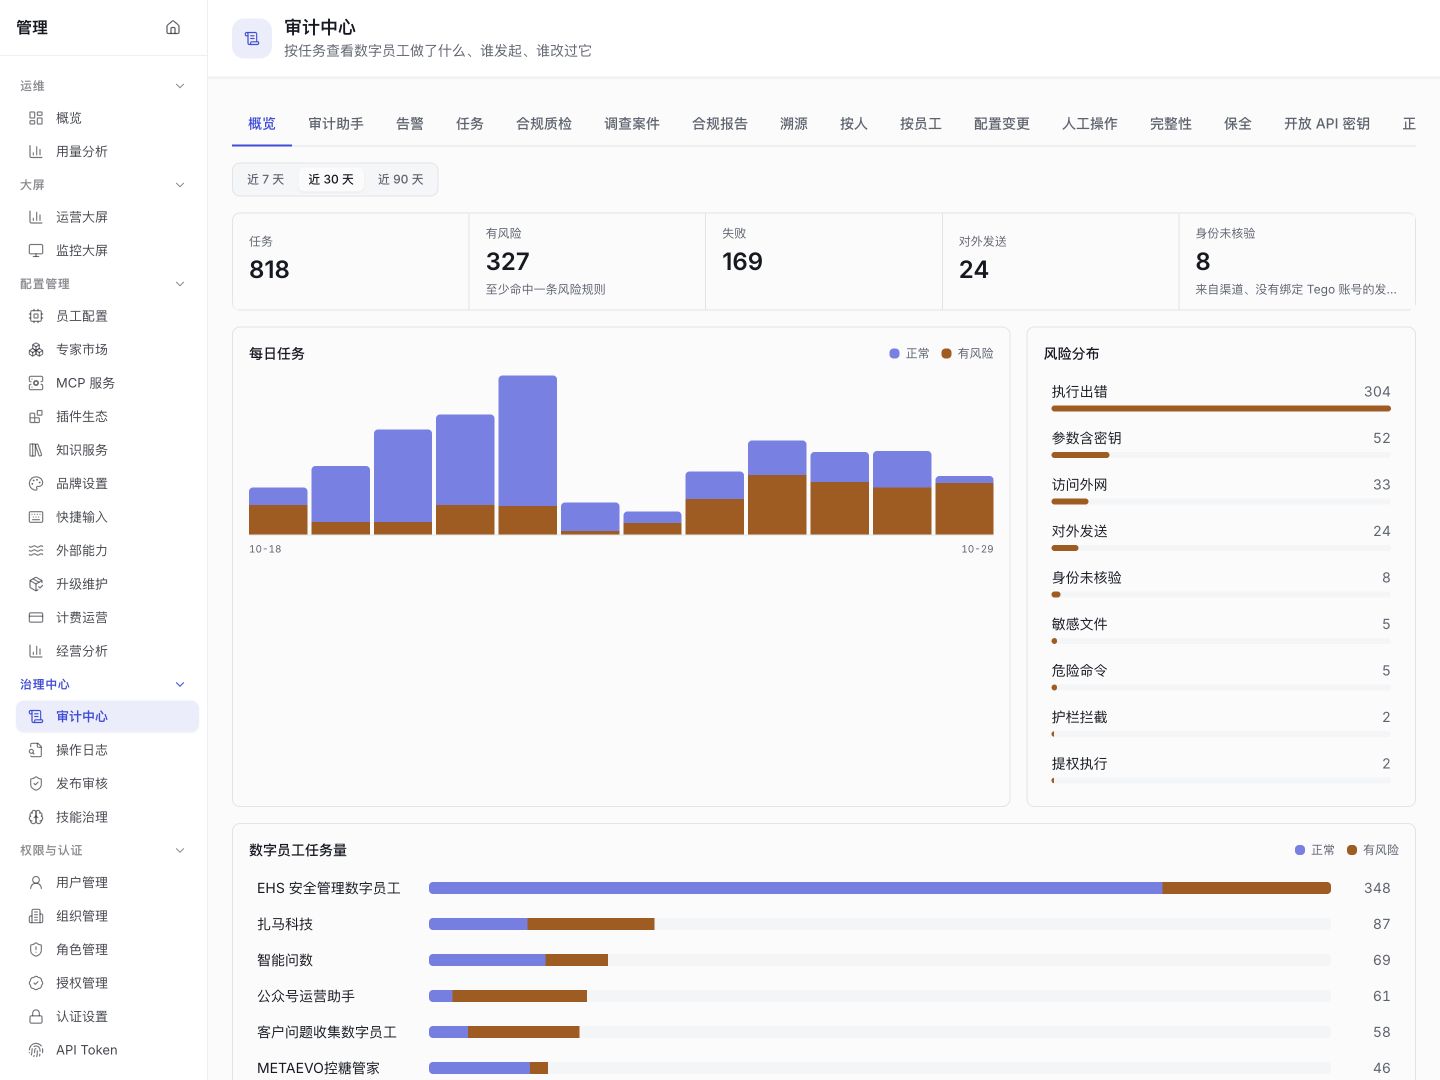
| 审计 | 追溯实际动作。 |
资源授权
数字员工资源、知识成员、项目角色和插件业务权限分别判定。组织管理员的治理入口不自动授予库内编辑权,菜单可见也不能代替具体动作权。
个人凭证只在许可身份与用途内使用。个人 MCP 令牌需要按实际权限保管,具体范围见个人 MCP 令牌权限。
高影响操作
外发、删除、覆盖、权限变更、命令执行与凭证修改需要明确目标和必要授权。计划确认帮助理解步骤,组织审批表达业务批准,工具审批限制具体执行;三者不互相冒充。
数据范围
话题、资料、项目、知识和外部系统分别具有接收范围。上传和引用需要符合来源授权;共享和导出需要同时处理个人信息、内部链接、批注及隐藏内容。
长期记忆中的个人信息与其他资料采用相同授权边界,不保存缺乏依据的个人推断。
凭据
密码、Token、MCP 令牌、提供商与通道秘密通过受控存储维护,不进入技能包、截图、话题、归档或公开代码。
凭据使用方在轮换或撤销后核对依赖客户端。凭据吊销不会撤销已经完成的外部动作。
审计与职责
操作日志、发布审核、执行审计与运行日志分别保留不同证据。摘要与正文可有不同权限,审计员范围与安全策略职责分开。
启用职责分离后,平台管理员不自动具有全部记录的读取权限。
结论边界
完整性校验反映校验范围内记录的一致性,护栏测试反映所测输入,审核通过反映具体申请决定。它们均不能被改写为未经核验的资质、全面安全、业务真实或合规认证结论。