本页目录
审计中心
审计中心关联任务执行、配置变更、人工操作、查阅行为及证据。审计中心、发布审核、知识操作记录和运行日志分别维护对应记录与权限。
角色与能力
安全审计员按授权范围读取记录,安全管理员制定策略。平台需要先指派安全管理员,才能开启三员分立。
| 三员分立状态 | 职责规则 |
|---|---|
| 未开启 | 管理员可以兼任相应职责。 |
| 已开启 | 管理员不再自动拥有审计权,审计员与安全管理员不得兼任。 |
摘要读取、完整正文读取、正文审批、范围设置和策略管理是不同能力。告警处置、质检复核、案件、报告生成与保全需要审计处置资格;策略维护与正文审批需要审计配置资格。
“合规报告”仅向具有全部数字员工审计范围的查阅人员显示。知道任务标识、拥有后台菜单或以用户身份查看,均不创造额外正文权限。
页面与记录
| 页签 | 记录与边界 |
|---|---|
| 概览 | 汇总指定时间与授权范围内的审计记录。 |
| 审计助手 | 使用“规则 → 使用的模型”中的租户共享模型,只读查询可访问账本,附带证据并记录提问。 |
| 告警 | 风险规则产生的提示、等级及处理状态。 |
| 任务 | 单次工作及其一次或多次执行过程。 |
| 合规质检 | 策略疑似问题的复核队列与主动抽检批次。 |
| 调查案件 | 聚合相关任务、告警、发现、批注及结论。 |
| 合规报告 | 月度、季度或按所选范围汇总,包含期间和生成方。 |
| 溯源 | 以代码、文字或文件定位来源,不显示正文。 |
| 按人、按数字员工 | 从发起人或服务主体汇总并定位任务。 |
| 配置变更、人工操作 | 管理配置变化与手动动作,分别关联执行。 |
| 保全 | 超过普通保留期继续留存的任务,持续到解除。 |
| 开放 API 密钥 | 以签发者身份和范围拉取审计摘要,不含正文。 |
| 正文审批 | 双人审批模式下的申请、决定与临时查看授权。 |
| 审计策略、规则 | 采集留存、访问与证据策略,以及检测/通知规则。 |
| 外部对接 | 向SIEM、队列、存储、存证或告警通道交付记录。 |
| 审计员与范围、查阅记录 | 维护审计范围并追溯审计内容的访问。 |
| 完整性 | 核对记录链、每日封存、签名、正文及时间戳。 |
页签及修改动作分别按当前职责授权。
案件的标题必填,说明与负责人选填;结案必须填写结论。案件结案后不能重开或修改,批注不能修改或删除,更正通过追加批注承接。
报告期间按 UTC 计日并包含结束日,只能使用已结束的期间;自定义范围最长一年。同一月度或季度重新生成会替换该期间原报告。
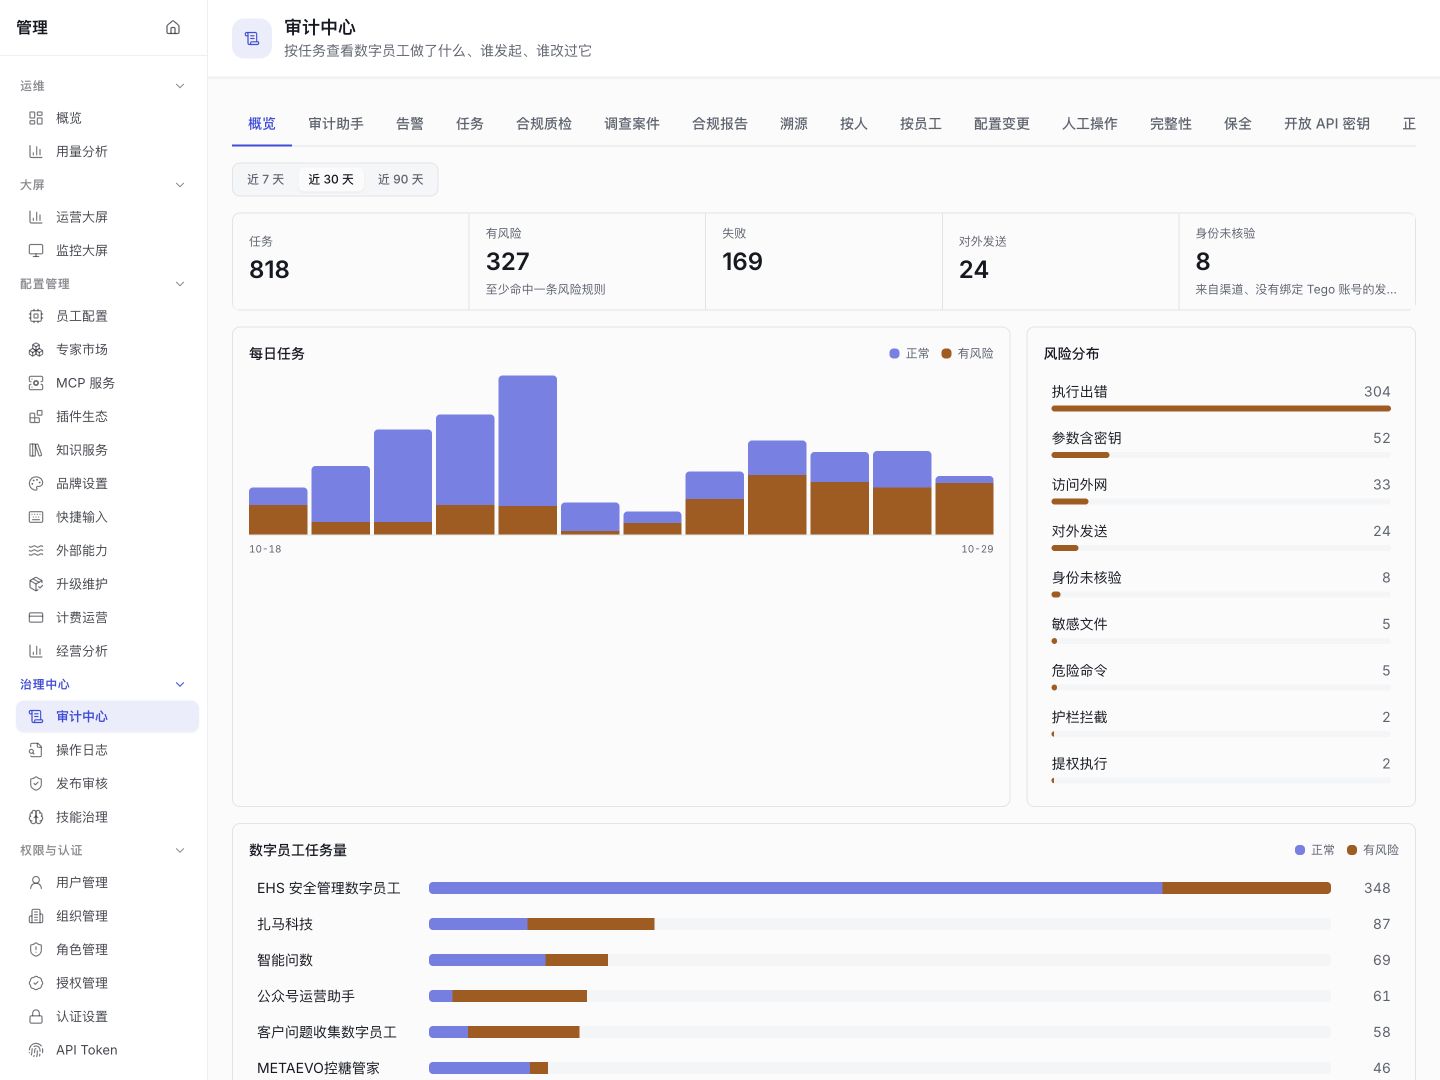
任务与过程
任务信息包含发起人、渠道、数字员工、状态、执行次数、工具、模型消耗、产出与外发记录。执行过程记录读取、检索、写入、命令、消息、委派、技能、确认和护栏等动作。
记录范围以实际采集内容为准。缺少某项工具记录不能证明该项底层行为从未发生。
按人、按数字员工及总体统计均采用当前筛选与授权范围;任务时间、运行时间、封存日期和统计期间分别记录。
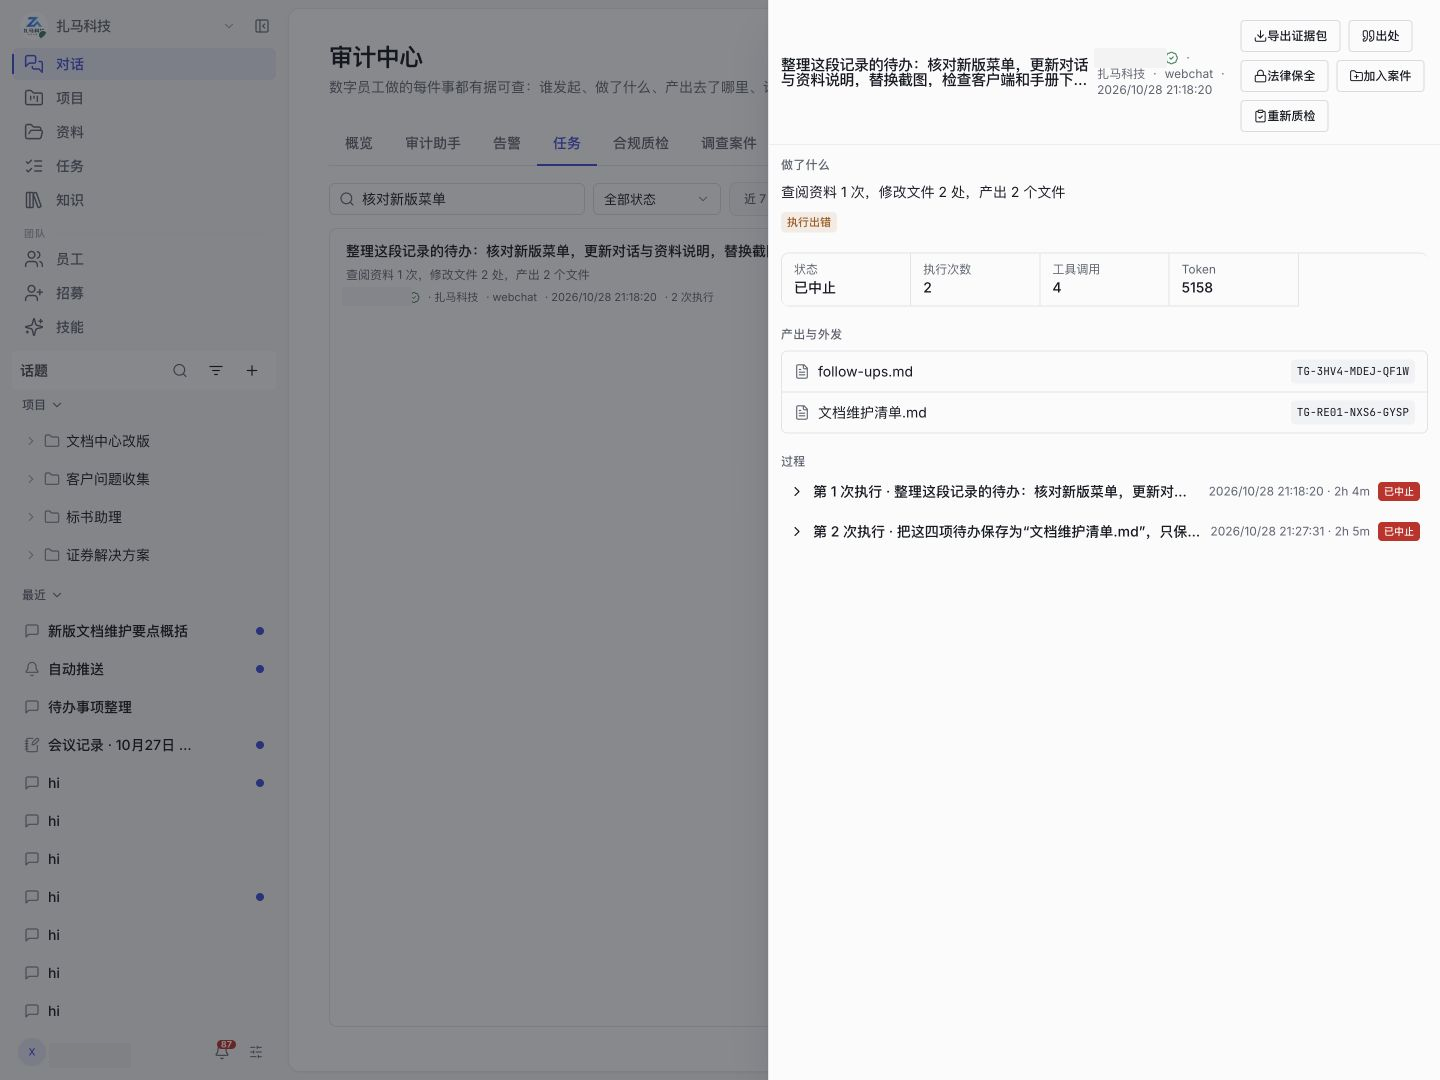
状态与风险
| 对象 | 状态或分类 |
|---|---|
| 执行结果 | 进行中、已完成、失败、中止、超时、拦截。 |
| 告警 | 按等级及待处理、已确认、已处理、误报分类。 |
| 质检 | 待复核、确认违规、判为合规、自动通过等。 |
告警命中不自动等于违规,自动通过也不表示人工审核。
规则可覆盖高危命令、敏感数据/凭据、策略外网站、大批量外发、非工作时间执行。黑名单与白名单方向相反;关闭提醒不删除记录和告警。
风险阈值由当前审计策略设置。
记录范围与正文
范围可覆盖全部或指定数字员工,并按支持的团队范围限定;不包括任意跨租户读取。正文查看方式分直接查看、填写理由、双人审批,查阅理由与行为均留痕。
双人审批禁止自批,批准后的查看授权 24 小时有效。未留存的正文无法通过审批恢复。
正文审批与是否留存正文分别判断。摘要脱敏主要影响显示,不代表所有原始材料已删除。
完整性与留存
记录按 UTC 日期每日封存,签名根及可用的可信时间戳支持核对。完整性页可选择近 7/30/90 天,并决定是否同时校验正文。
未封存、缺少正文、未配置 TSA、签名或内容校验失败具有不同含义。
| 项目 | 留存规则 |
|---|---|
| 保留期 | 范围为 7–7300 天;系统按策略清理超期且已封存的记录。 |
| 法律保全 | 保全记录不参与普通清理。 |
| 每日签名 | 保留期清理不删除每日签名的默克尔根。 |
| 正文 | 遵循正文自身的留存规则。 |
| WORM | 依赖已启用 Object Lock 的存储。 |
| 算法切换 | SHA-256/Ed25519 与国密 SM3/SM2 的切换仅影响后续记录,历史记录仍按原算法核对。 |
进行中案件的任务自动进入法律保全。结案时,“解除法律保全”默认关闭;未开启时,任务继续保全,结案本身不解除留存。
外部交付与密钥
外部对接包括 OpenTelemetry、Syslog(CEF)、Webhook、Kafka、对象存储归档、第三方存证及告警推送。
元数据和摘要为主要交付内容,归档可选正文。链序、至少送达一次与失败断点重试要求接收端去重。
外部对接的测试使用已保存配置,未保存修改会禁用测试;第三方存证没有相同的测试按钮。
第三方存证失败在 7 天内自动重试。该期限不适用于所有通道。
开放 API 密钥不含正文,按签发者身份和范围读取并留痕。开启三员分立后,只有审计员自己签发的密钥可用。
平台 API Token、个人 MCP 访问令牌和审计 API 密钥是不同凭证。