本页目录
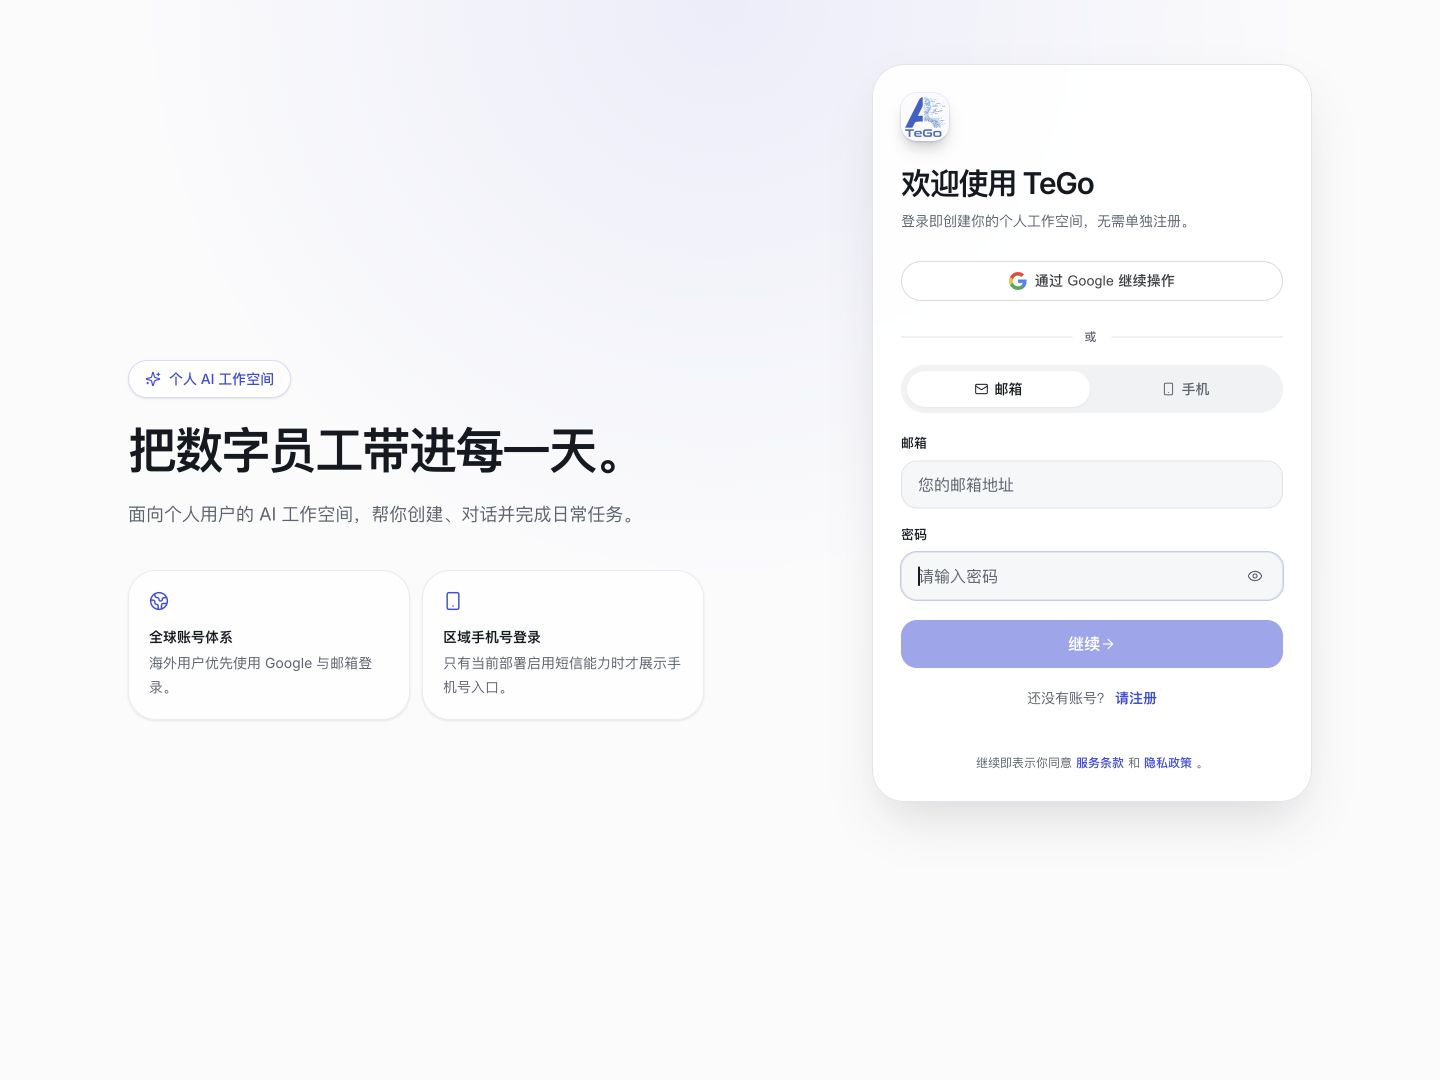
登录
登录确定用户身份与所属组织,数字员工选择确定本次任务的运行上下文。登录成功不自动授予全部数字员工或资料权限。
页面区域
Web 端以访问地址确定服务器;桌面端登录页的“服务器设置”维护登录服务器地址,保存后页面重新加载。组织标识和登录方式由部署配置决定。
账号菜单中的个人资料、设置、消息、帮助、下载及管理入口,按平台、角色和部署条件显示。
身份状态
| 状态 | 含义与边界 |
|---|---|
| 未登录 | 不能访问需要个人身份的工作内容。 |
| 已登录、未选数字员工 | 可以进入已获授权页面;对话输入、附件和语音可能要求先选择数字员工。 |
| 已选数字员工 | 请求进入该数字员工上下文,仍受资源和工具权限控制。 |
| 要求修改密码 | 按页面要求完成密码修改,不能依靠关闭窗口跳过身份要求。 |
| 会话失效 | 重新认证;先确认正在编辑的文件是否已有保存结果。 |
登录态与退出
认证会话由服务端校验;前端保留的登录状态不会延长会话或增加权限。
退出结束当前登录态,不删除服务端已保存的工作内容。换账号或换服务器后,当前身份不自动继承原身份的授权和话题。
个人资料中的姓名、部门、职位等用于识别身份;组织角色、团队成员关系和资源授权由管理员维护。修改个人展示资料不等于修改组织权限。
认证方式与密码
密码、验证码、外部身份认证是否可选,以登录页实际提供的方式为准。
| 账号来源 | 密码规则 |
|---|---|
| 统一认证 | 组织身份源管理密码策略与重置流程。 |
| 本地账号 | 按产品密码表单及组织策略处理。 |
改密表单校验当前密码、新密码强度及两次新密码是否一致。
异常边界
租户归属、成员状态和资源权限共同决定登录后的资源范围,平台与部署条件进一步决定菜单。连接错误涉及服务器地址、网络或证书;认证错误涉及账号身份或认证来源。