本页目录
组织与权限
身份确定请求归属,菜单权限控制入口,资源与业务授权控制具体动作。个人、角色和组织等授权来源可以共同形成有效权限。
用户账号
用户属于相应组织和身份来源,具有账号、展示资料、状态与角色。停用限制后续身份使用,不自动完成资源移交。统一认证、本地密码和渠道绑定分别有生命周期。
| 本地用户字段 | 规则 |
|---|---|
| 邮箱 | 必填,使用有效邮箱格式。 |
| 用户名 | 3–100 位,英文字母开头,后接英文字母、数字或下划线。 |
| 初始/重置密码 | 至少 8 位,包含大小写字母和数字。 |
| 姓名 | 必填。 |
| 职位、部门、联系电话等 | 按需要填写。 |
身份源同步字段与本地可维护字段分别判断。
组织与团队
组织可有公司、部门、团队及父子关系。层级、人员与来源影响授权计算。
不同资源对包含下级的规则不同,不能统一按必定继承或完全不继承处理。知识成员选择器会明确其范围。
组织标识只含字母、数字、下划线、短横线,创建后不可修改。显示名称、说明和排序分别维护。
新建时上级留空表示顶级组织。外部同步来源的维护边界与手工组织不同。
角色与菜单权限
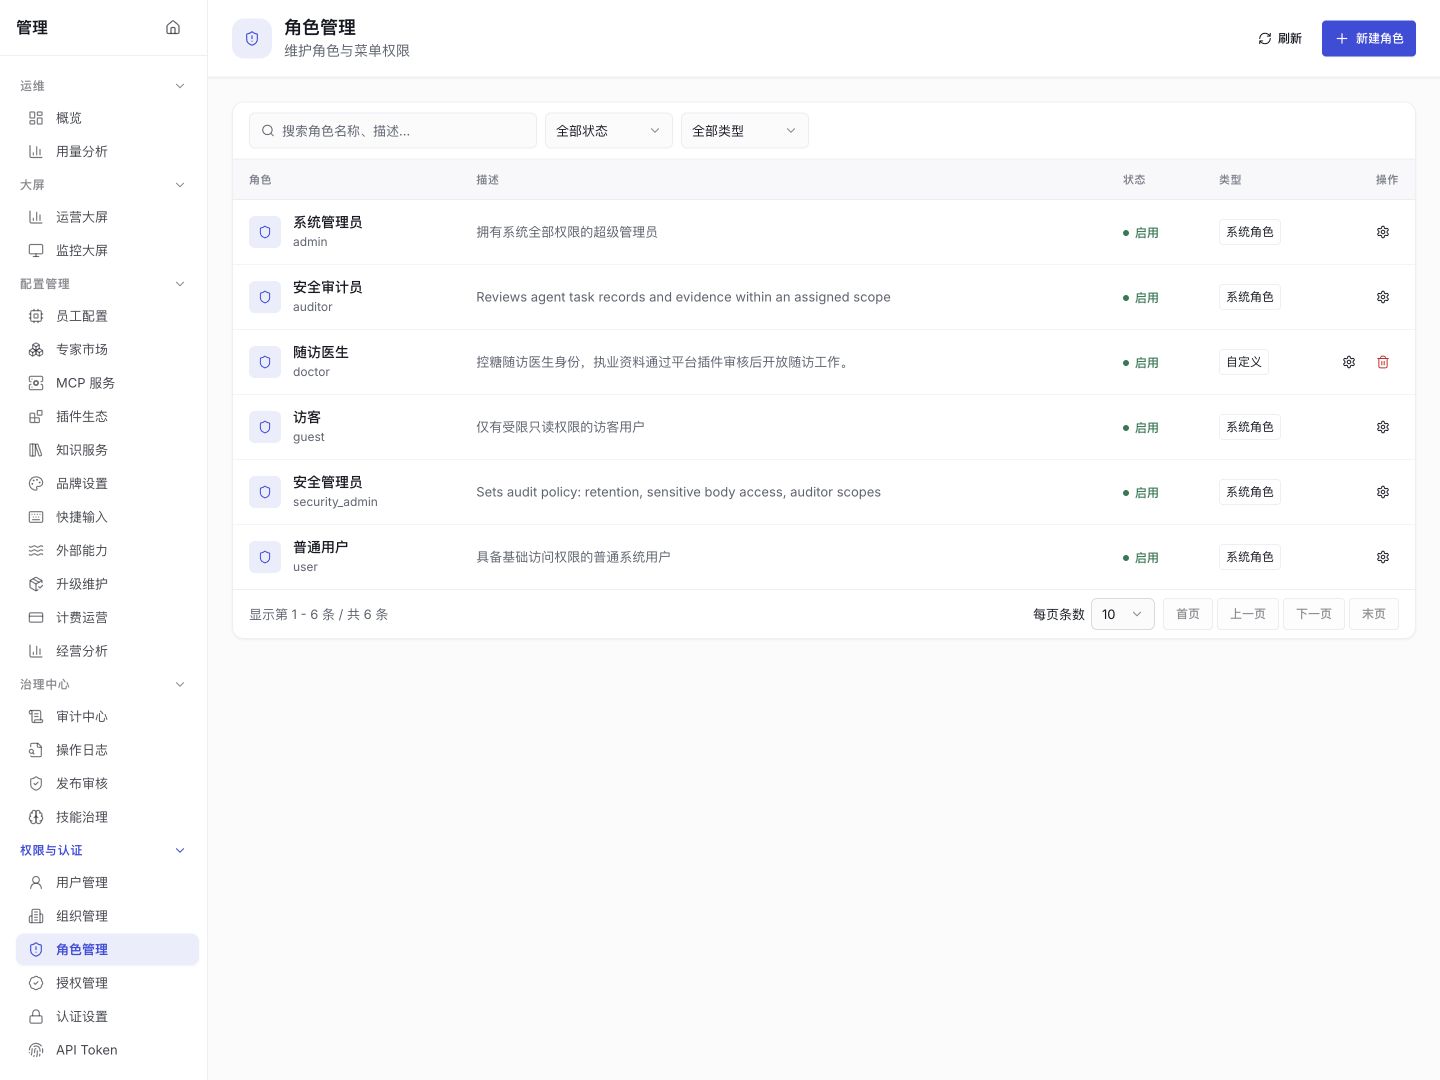
角色组合菜单与职责。入口菜单权、后台内部面板权、服务端动作权分开;前端隐藏按钮不是唯一安全边界,实际请求仍由服务端判定。审计与安全角色还受到职责分离策略约束。
角色基本信息与菜单权限分别保存。新建角色不会自动配置菜单,也不会自动分配给用户。
资源授权
| 资源 | 授权模型 |
|---|---|
| 数字员工 | 查看用于阅读资料,使用包含对话,操作可以包含设备连接,管理用于维护配置与授权;界面选项见员工权限。 |
| 知识 | 成员身份与读取、检索、编辑、管理等能力。 |
| 项目 | 项目角色。 |
| 插件 | 插件自身的业务授权模型。 |
个人、角色、团队和组织等授权可以共同生效。撤销直接授权后,其他来源仍可能保留访问。
LDAP
认证页区分 LDAP 和本地设置。LDAP/AD 连接涉及服务器、SSL、组织/用户 DN、绑定、过滤及属性映射。
连接测试与登录测试验证不同环节。同步周期范围为 1–168 小时,并可按权限立即同步。
两项测试使用表单当前配置,不代替保存认证设置。测试通过也不代表人员、组织与角色已完成同步。
密码校验成功不代表组织或角色同步正确。管理员在源系统停用账号后,还需验证后续同步效果。
API Token
令牌包含用途、Scope、期限及可能的执行身份。完整值仅在创建时提供,后续以受控存储管理。
实际权限是接口范围、执行身份和资源条件的交集。平台管理员签发的令牌也不自动突破业务范围。
权限判定边界
权限控制与功能可用条件分别生效:租户未启用、客户端不支持、依赖未安装或运行未就绪,也会限制操作。
操作见组织与权限。