本页目录
员工
数字员工由数字员工模板招募创建,保存独立的岗位职责与配置;运行实例承接实际执行。
页面组成
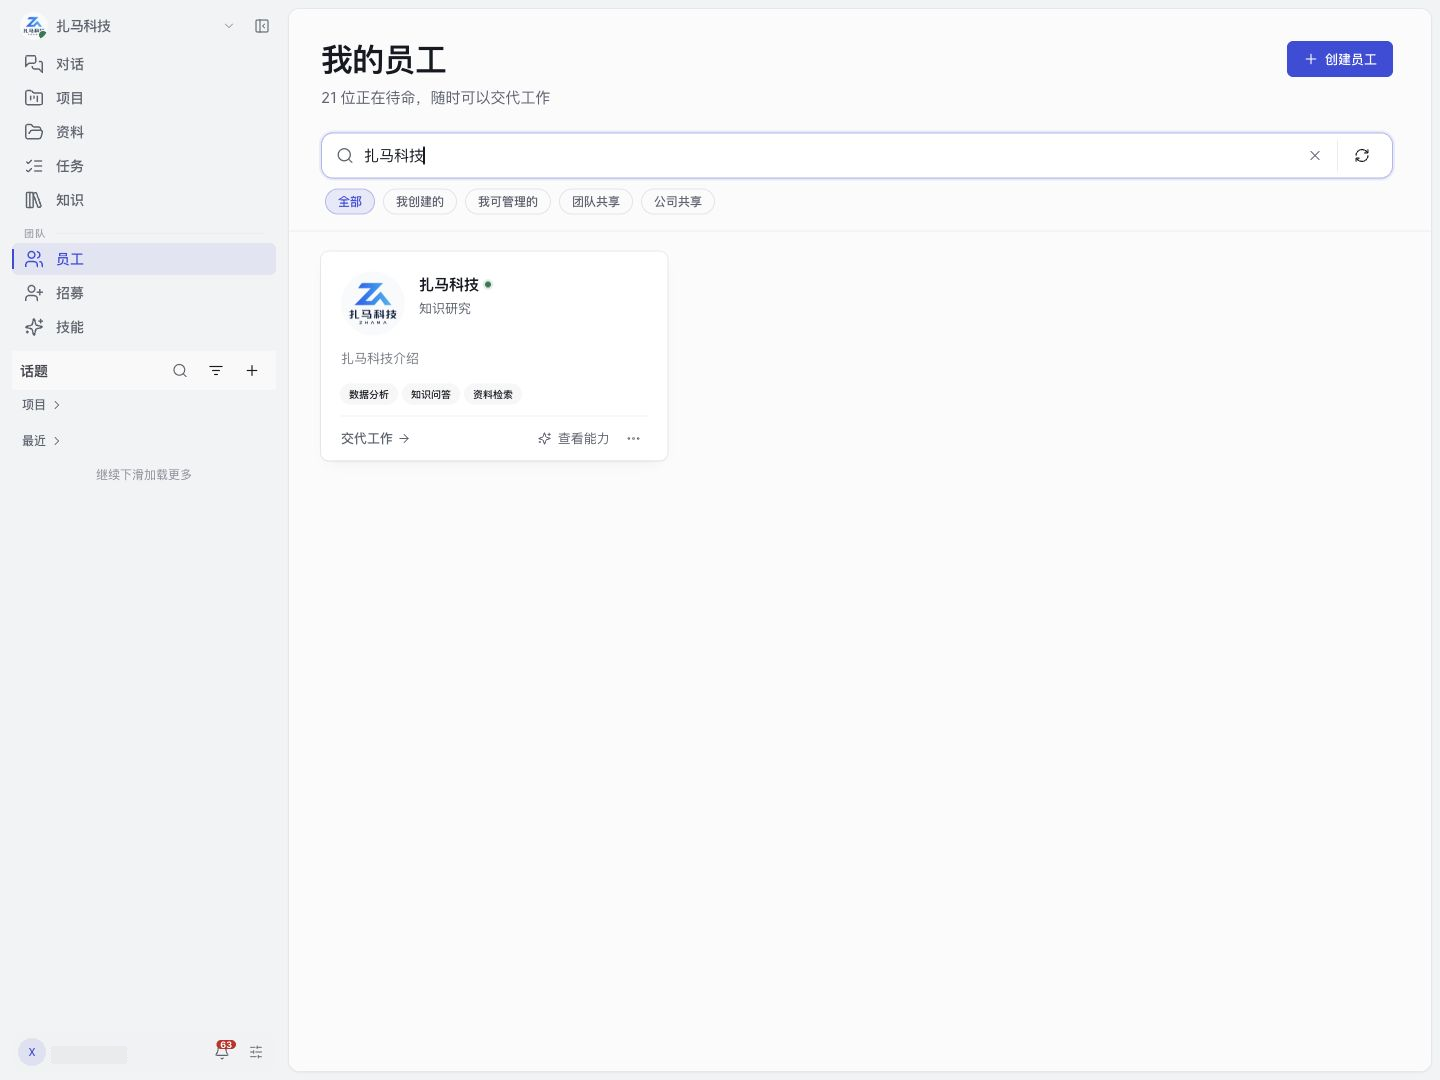
数字员工页提供发现、使用和管理入口,当前身份的有效权限决定可用动作。工作台选择器切换可用的数字员工上下文;管理后台的运行列表与副本统计用于运维管理。
创建来源
创建向导使用已发布的数字员工模板建立数字员工,并带入岗位职责、工作区文件与技能依赖。系统在创建时自动带入默认模型等配置。
默认配置更新和数字员工模板更新都不会自动覆盖已有数字员工的配置。已有数字员工的配置与创建来源分别维护。
生命周期
| 状态 | 含义 |
|---|---|
| 待审核 | 数字员工的创建或开放申请正在等待组织审核。 |
| 已启用 | 数字员工配置允许使用,实际执行还需要使用授权和运行就绪。 |
| 已停用 | 数字员工的后续使用受到限制,关联自动任务需要一并评估。 |
| 迁移中 | 系统正在变更数字员工的运行模式或相关数据,相关配置不宜并行修改。 |
运行失败、配置同步中和运行实例停止均不会删除数字员工记录。
运行模式与容量
共享、独享等运行模式决定运行实例与用户的关系、工作区归属及容量维护方式。当前部署决定可用模式;副本、资源限制与伸缩策略见员工参数。
权限边界
| “谁能使用”中的授权 | 能力 |
|---|---|
| 查看 | 阅读数字员工资料。 |
| 聊天 | 与数字员工对话。 |
| 连接 | 连接数字员工。 |
“发现范围”决定私有、团队或组织等列表可见范围,不授予具体动作权限。修改配置和授权的管理资格另行控制,不由“聊天”权限代替。
所有者、平台角色和显式授权可以共同形成有效权限,服务端负责最终判定。撤销一项授权后,其余有效来源仍可提供访问。
依赖关系
模型、技能、知识库、MCP、插件、设备和通道分别具有配置与授权条件。数字员工的对话权限不自动授予知识正文、项目材料或插件数据的读取权限。
控制台访问分为完整、只读和拒绝,见员工控制台。