本页目录
登录与设备管理
平台分别管理组织身份、设备授权和系统调用凭证,企业可以接入组织账号体系,并单独授权本机能力。
组织身份
平台支持本地账号和 LDAP/AD 目录认证,可同步组织与成员信息。租户、组织、团队、角色及账号状态共同决定访问范围。
设备与节点
桌面端连接本机节点后,可以通过 Chrome/Edge 扩展操作获准标签页。设备使用者可以暂停、收回标签页控制或结束会话。
本机文件、麦克风和屏幕访问仍受操作系统权限约束。
连接与令牌
| 入口或凭证 | 用途与权限边界 |
|---|---|
| 平台登录 | 以组织账号进入平台,按账号权限访问功能与资料。 |
| 个人设置“已连接账号” | 绑定个人外部服务账号,不代替数字员工的服务配置。 |
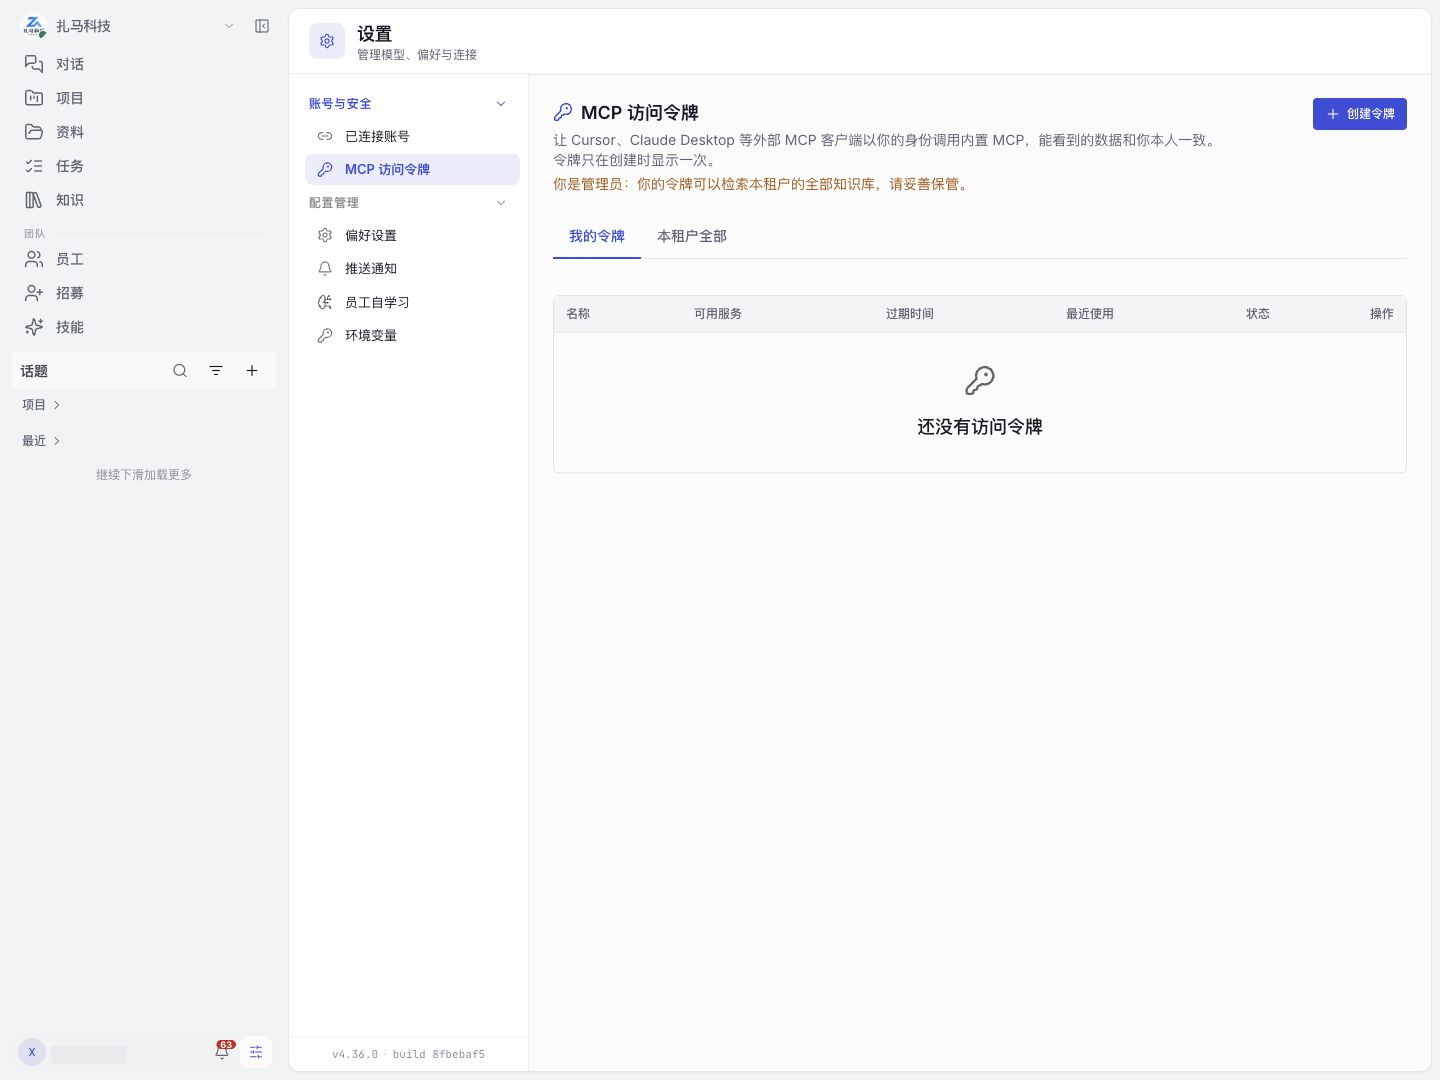
| 个人设置“MCP 访问令牌” | 外部 MCP 客户端以令牌所属用户的身份调用平台内置服务,受所选服务范围和资料权限限制。 |
| 管理后台“API Token” | 管理员为业务系统签发或撤销令牌,调用受接口范围(Scope)、有效期、执行身份和目标资源权限限制。 |
| 桌面端与浏览器扩展授权 | 允许数字员工访问本机设备或标签页,不增加所用网站账号的业务权限。 |
各类凭证分别管理;平台登录成功或签发令牌不会自动完成设备、标签页与外部服务授权。个人 MCP 访问范围见个人连接。