本页目录
可信执行审计
可信执行审计按业务任务串联数字员工的多次执行、步骤和产出,供审计人员追查发起人、处理过程、依据和结果流向。
任务追踪
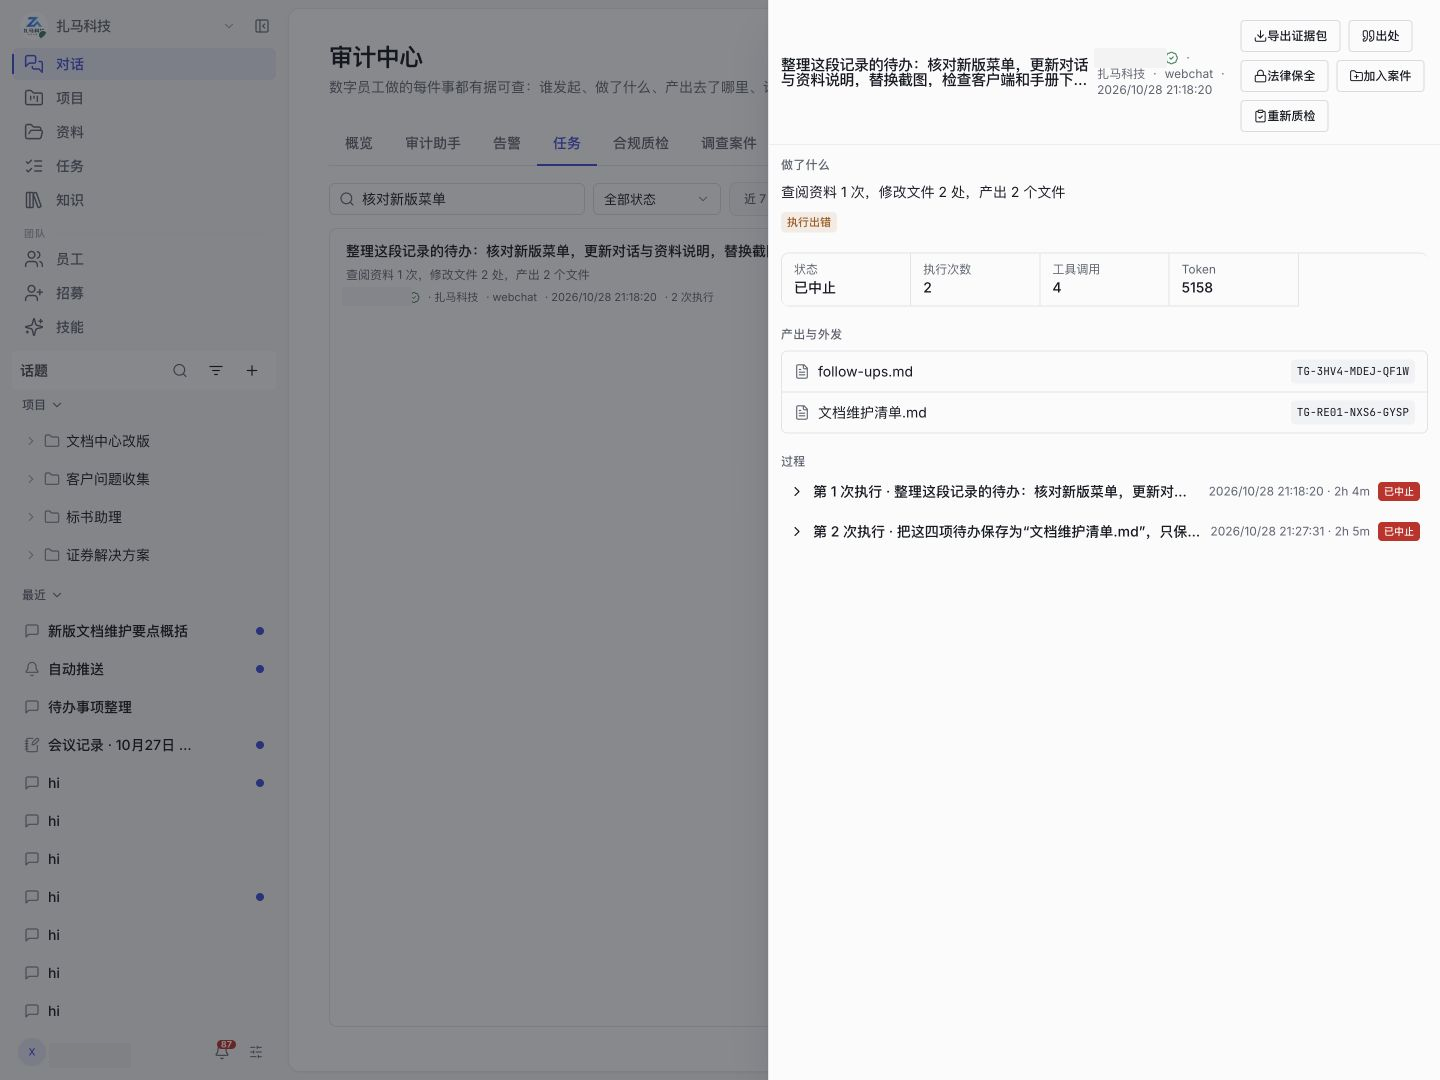
审计中心按规则归并多轮追问、重试或多个 Agent 的相关执行,集中呈现任务摘要、执行状态、工具调用和产出。审计人员也可以人工拆分或合并任务。
审计人员可以从任务逐层查看执行与步骤,定位异常。各次执行保留独立状态,产出文件不表示全部步骤已完成。
身份与配置变更
任务记录关联发起人、数字员工、渠道和发生时间。系统根据已解析账号核验身份,无法确认时显示“身份未核验”。
执行记录保留已采集的模型、配置和技能版本。审计人员可以结合配置变更与人工操作记录,核对行为变化的时间、操作人和前后差异。
产出溯源
任务详情关联产出文件与外发记录。审计人员可以通过溯源码、文字或受支持文件反查相关任务,追查来源和执行过程。
溯源结果不直接显示正文;审计人员查看任务出处正文时,仍受正文访问策略限制。
反查只覆盖实际采集的记录,匹配结果仍需结合原文复核。
证据校验
系统通过哈希链和封存签名校验已记录的证据。采集健康度另外呈现缺口、丢弃和积压,帮助审计人员发现采集异常;校验通过不代表所有行为都已记录。
审计人员可以导出包含报告、记录和校验材料的证据包,并使用离线工具复核。可信时间戳、外部存证与对象存储的不可变留存,需要配置相应服务。
调查与复核
规则检查和已配置的 AI 质检提供风险线索。审计人员可以抽检、复核告警,将任务、批注和结论归入调查案件,并按保全规则留存关联证据。
合规报告按选定期间汇总记录。配置可用模型后,审计助手支持自然语言查询,在审计人员的授权范围内只读查找,并返回证据链接。
AI 质检需要启用策略并配置可用模型。风险命中和质检结果仍由审计人员判断。
审计权限
摘要、正文和策略管理分别授权。正文访问可要求填写理由或双人审批,查阅与导出行为另行留痕。
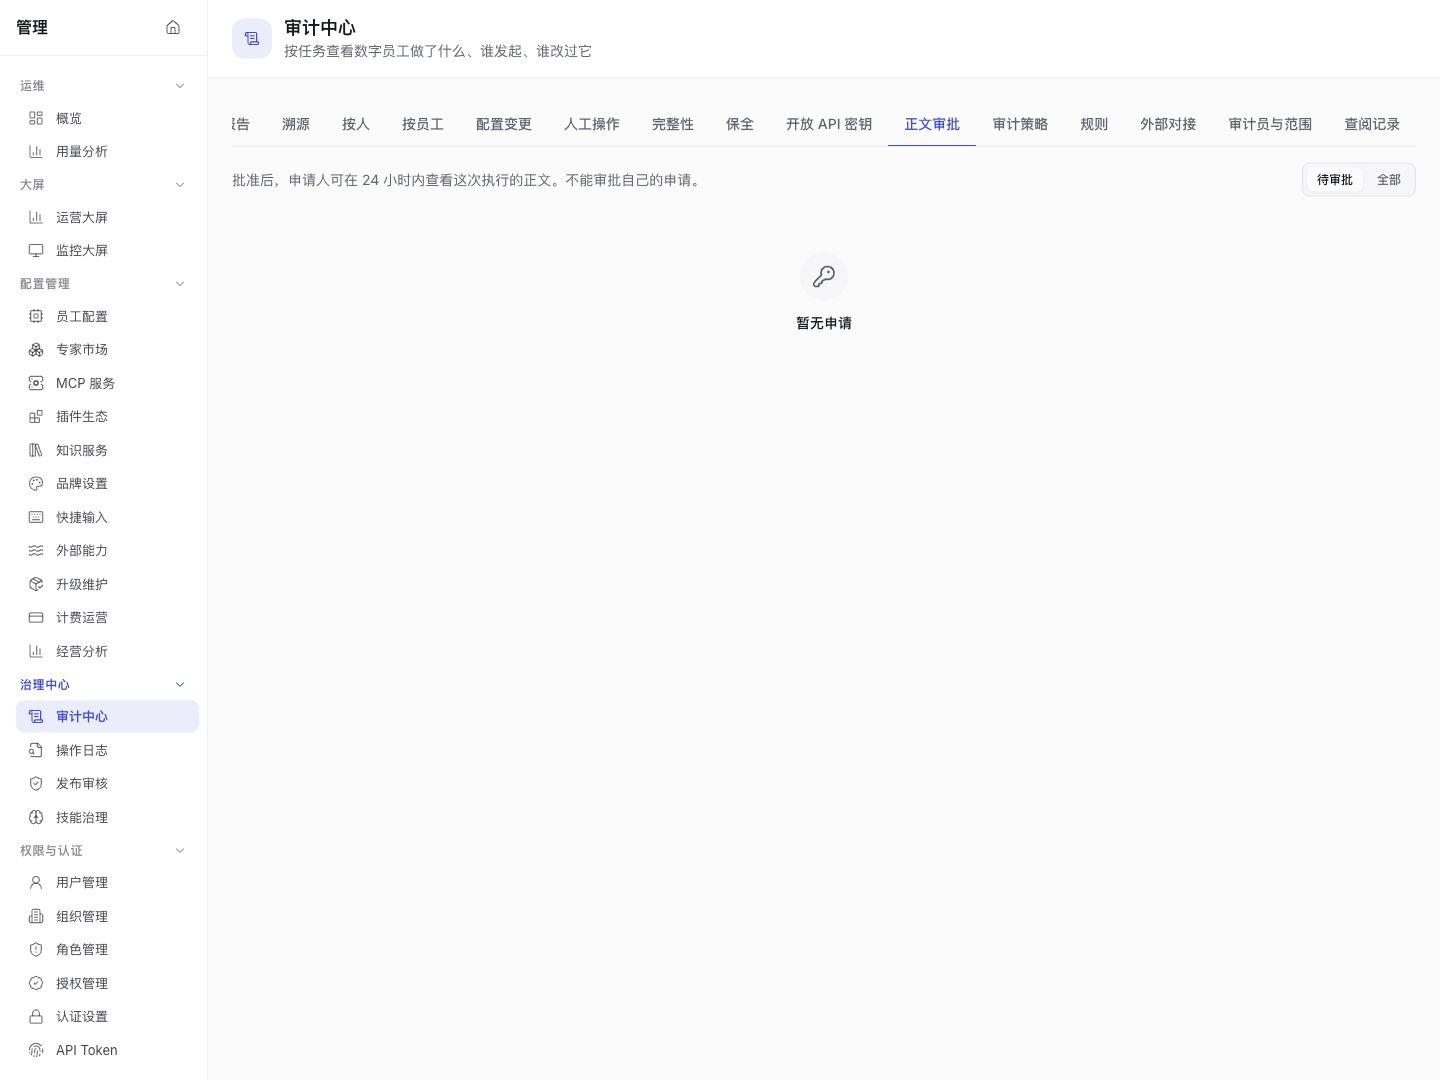
组织启用三员分立后,平台管理员不再自动拥有审计权限,审计与安全策略按职责授权。未留存的历史正文无法通过审批恢复,证据包包含的正文也受留存状态和授权限制。
审计记录可以对接组织已有的日志、告警和归档系统,具体交付范围由对接配置决定。