本页目录
权限与数据安全
管理员通过组织身份、角色和资源授权管理访问,分别配置数字员工、知识库、项目与插件的使用范围。
组织与角色
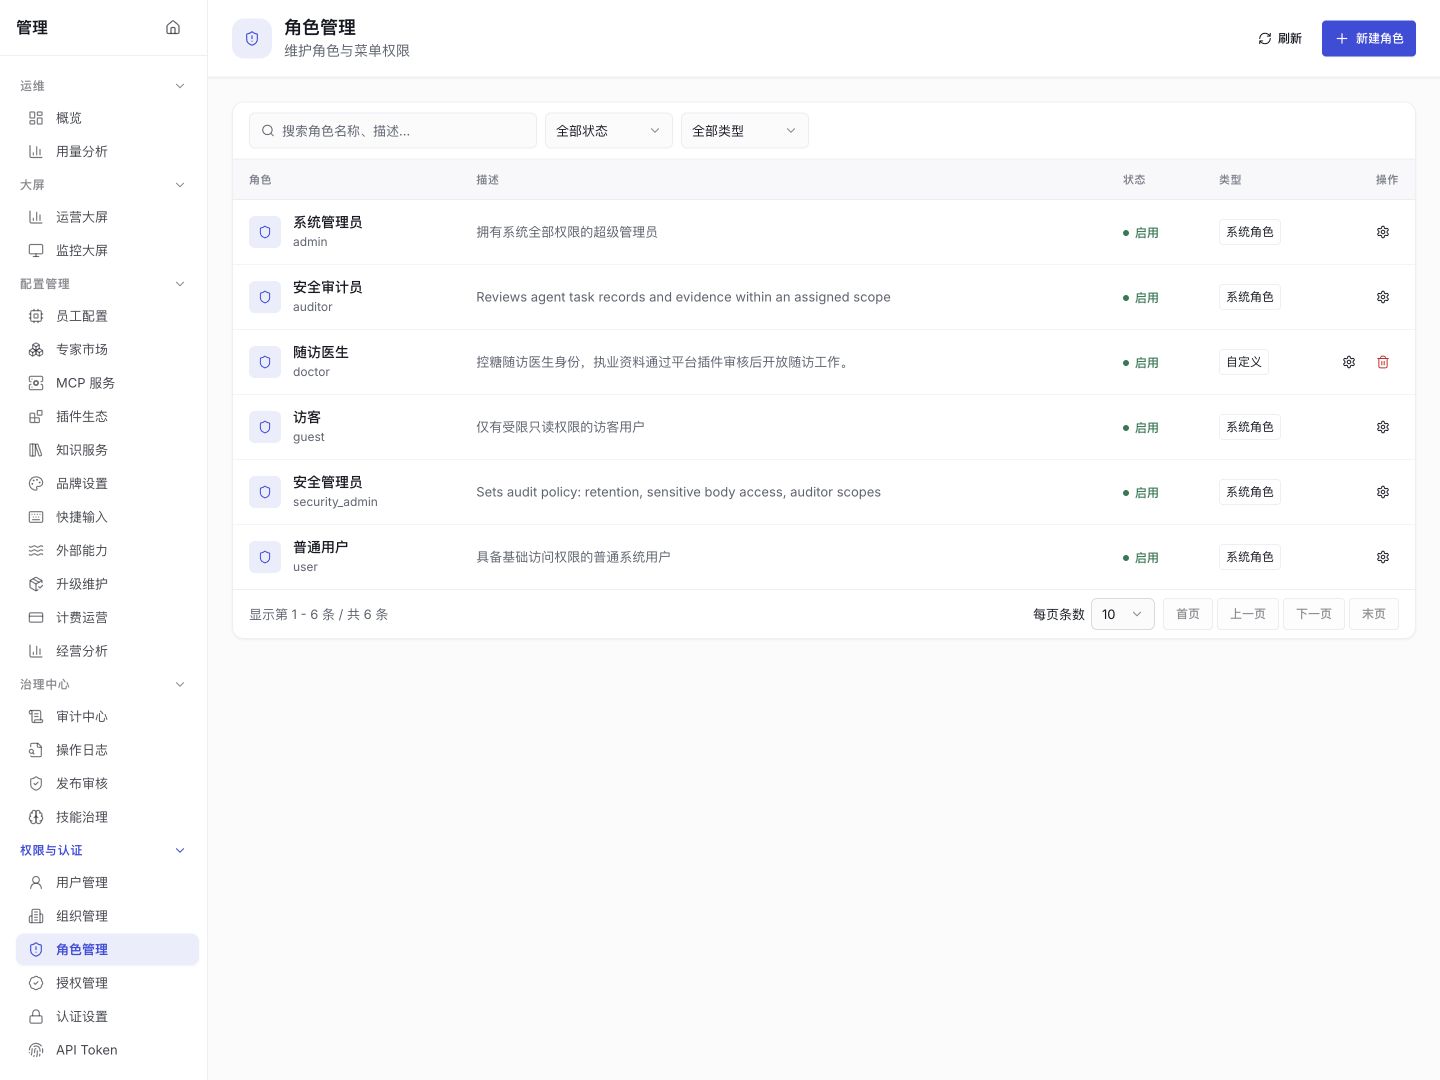
组织支持公司、部门、团队及父子层级,角色组合功能菜单与管理职责。页面入口、服务端动作和资源访问分别授权,由服务端按当前身份与资源范围判断请求。
按资源授权
| 资源 | 授权能力 |
|---|---|
| 数字员工 | 分别授予查看、使用、操作和管理能力。 |
| 知识库 | 通过成员与权限控制读取、检索、编辑和管理。 |
| 项目 | 以项目角色划分成员职责和材料访问范围。 |
| 插件 | 按插件自身的业务角色和数据范围授权。 |
系统分别控制共享数字员工的运行上下文、知识正文和项目材料的访问范围。知识检索同时受运行身份、文档权限与文档可用状态约束。
授权管理
资源授权支持用户、角色、团队与组织,多条授权可以同时生效。人员岗位变化时,管理员分别调整账号、资源、集成令牌和外部系统的访问范围。