本页目录
监控与告警
监控覆盖入口、服务依赖、数字员工运行、任务投递和数据保护。运维人员分别记录进程存活、接口响应和业务结果,以定位用户无法完成工作的原因。
监控对象
| 对象 | 关注内容 |
|---|---|
| 入口与认证 | TLS 到期、请求错误、WSS 连接、登录失败与限流 |
| 平台服务 | 启动失败、依赖连接、请求延迟、队列和持续异常 |
| 数字员工 | 实际与期望运行状态、Gateway、资源上限、沙箱和工作区 |
| 数据 | 数据库连接、锁与容量;Redis 队列;对象读写和存储增长 |
| 知识 | 解析失败、积压、索引状态、检索及原文打开 |
| 插件 | 运行器健康、兼容与权限错误、数据库升级和网络拒绝 |
| 定时任务 | 到期延迟、排队、终态、待投递、重复与中断 |
| 保护措施 | 最近备份、校验与恢复结果;审计存储;密钥和许可到期 |
查看平台监控大屏
管理员从“管理后台 → 大屏 → 监控大屏”查看运行资源、系统拓扑、通道状态、定时任务及工具技能。管理员先核对时间范围、最近采集时间和各区域的数据状态,再定位异常。
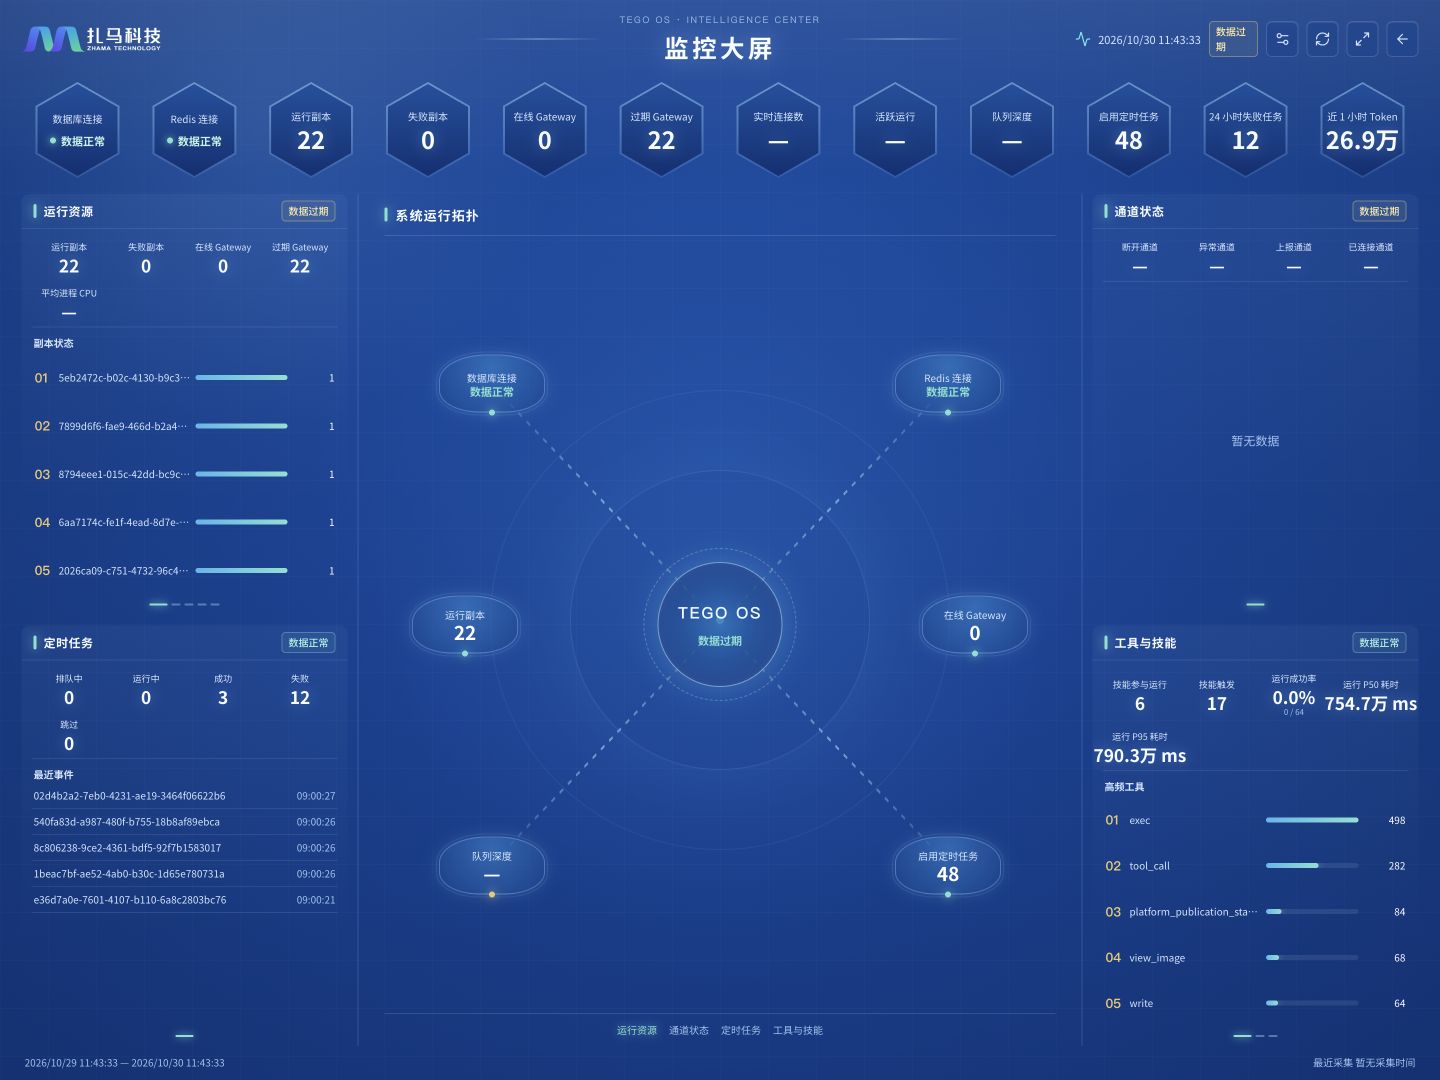
“数据过期”表示当前图表不能说明实时状态。缺测区域中的短横线也不表示零;运维人员继续检查采集链路和对应服务,不凭大屏截图判断采集健康。
健康检查的用法
Server 提供以下健康检查。运维人员从部署清单确认 Server 地址和反向代理映射,再访问对应路径。
| 路径 | 实际检查范围 |
|---|---|
/health | 返回进程运行状态与运行时长。 |
/health/live | 确认 Server 能响应请求。 |
/health/ready | 检查数据库连接;就绪返回 200,未就绪返回 503。 |
/health/detailed | 返回数据库状态、连接池、内存、事件循环与 S3 运行指标。 |
就绪检查不验证模型调用、文件授权或知识检索。运维人员仍需逐项验证业务结果,并按部署配置限制详细诊断的访问范围。
运维人员在 Compose 环境先检查 docker compose ps --all,在 Kubernetes 环境检查工作负载和事件。
运维人员以观测基线和项目约定确定告警阈值,记录告警负责人、渠道、升级和关闭条件。上线前实际触发一条受控告警,确认接收和恢复通知,没有接通的渠道不能标为已覆盖。